
- within Privacy topic(s)
- in United States
- within Privacy, Tax and Employment and HR topic(s)
引言
国家互联网信息办公室与公安部联合发布的《小型个人信息处理者个人信息保护简化措施规定》(以下简称“《规定》”)即将于2026年9月1日正式生效1。作为我国首部专门针对小型个人信息处理者的部门规章,其个人信息保护简化措施的核心在于:在不突破《个人信息保护法》(以下简称“《个保法》”)安全合规底线的前提下,通过“轻量化、可复用、可承接”的合规路径,为小型个人信息处理者合理减负。
01.精准画像:如何界定“小型个人信息处理者”?
正确适用《规定》的前提,是准确界定企业自身的法律定位。根据《规定》第二条,“小型个人信息处理者”是指在中国境内当前处理不满10万人个人信息的个人信息处理者。此处的“10万人”通常可以理解为对同一自然人进行合理去重后,企业当前累计仍在处理的客户、用户、员工、求职者等所有自然人信息的去重人数,不包括已经删除的个人信息。
在小型个人信息处理者以外,根据处理的个人信息规模大小、涉个人信息业务的复杂程度、个人信息处理活动对国家安全、经济运行、社会稳定、公共健康和安全等的影响程度等因素,个人信息处理者还将进一步划分为一般个人信息处理者、大型个人信息处理者2。不同层级的个人信息处理者将面临程度不同的个人信息保护合规义务与监管强度。
02.简化措施解读:小型个人信息处理者简化了哪些个人信息合规义务?
通览《规定》全文,可以看到,即将出台的《小型个人信息处理者个人信息保护简化措施规定》并非为小型个人信息处理者另外创设了一套低标准规则,而是通过细化合规操作路径,为小型个人信息处理者提供了一条适度减负、轻量履行的合规方案,以实现分级监管、宽严有别的合规治理层级。
总体上,针对小型个人信息处理者的实质性简化措施包括以下四个方面:
(一)实质性简化措施
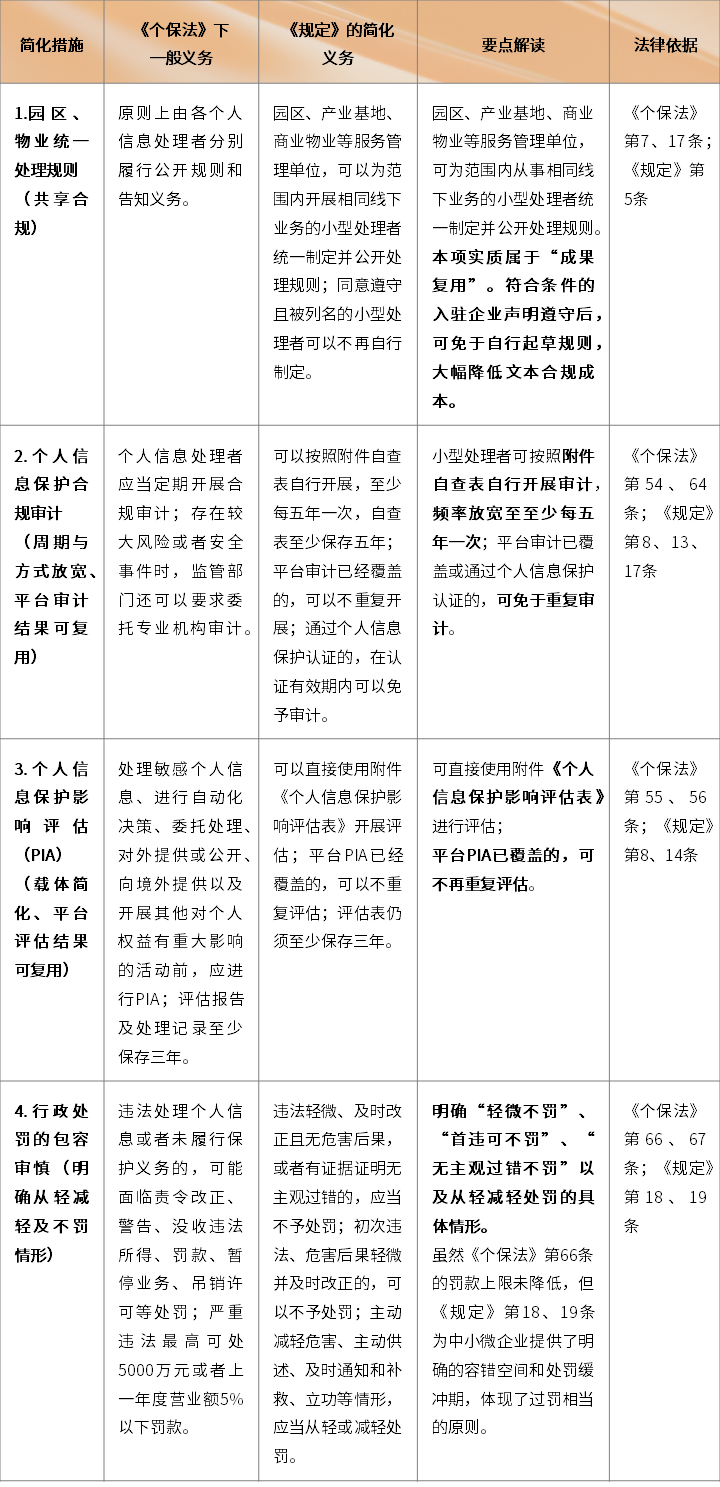
(二)非实质性简化,仅提供“轻量”合规路径的措施参考
除上述四项外,《规定》中的多数条款实质上并未改变中小微企业的个人信息保护合规义务本身,而是对“如何做”提供了更具体、成本更低的操作指引。企业在适用时需特别注意其合规义务并未免除,但可以参照《规定》所明确的简化合规路径,作为合规实践指引:
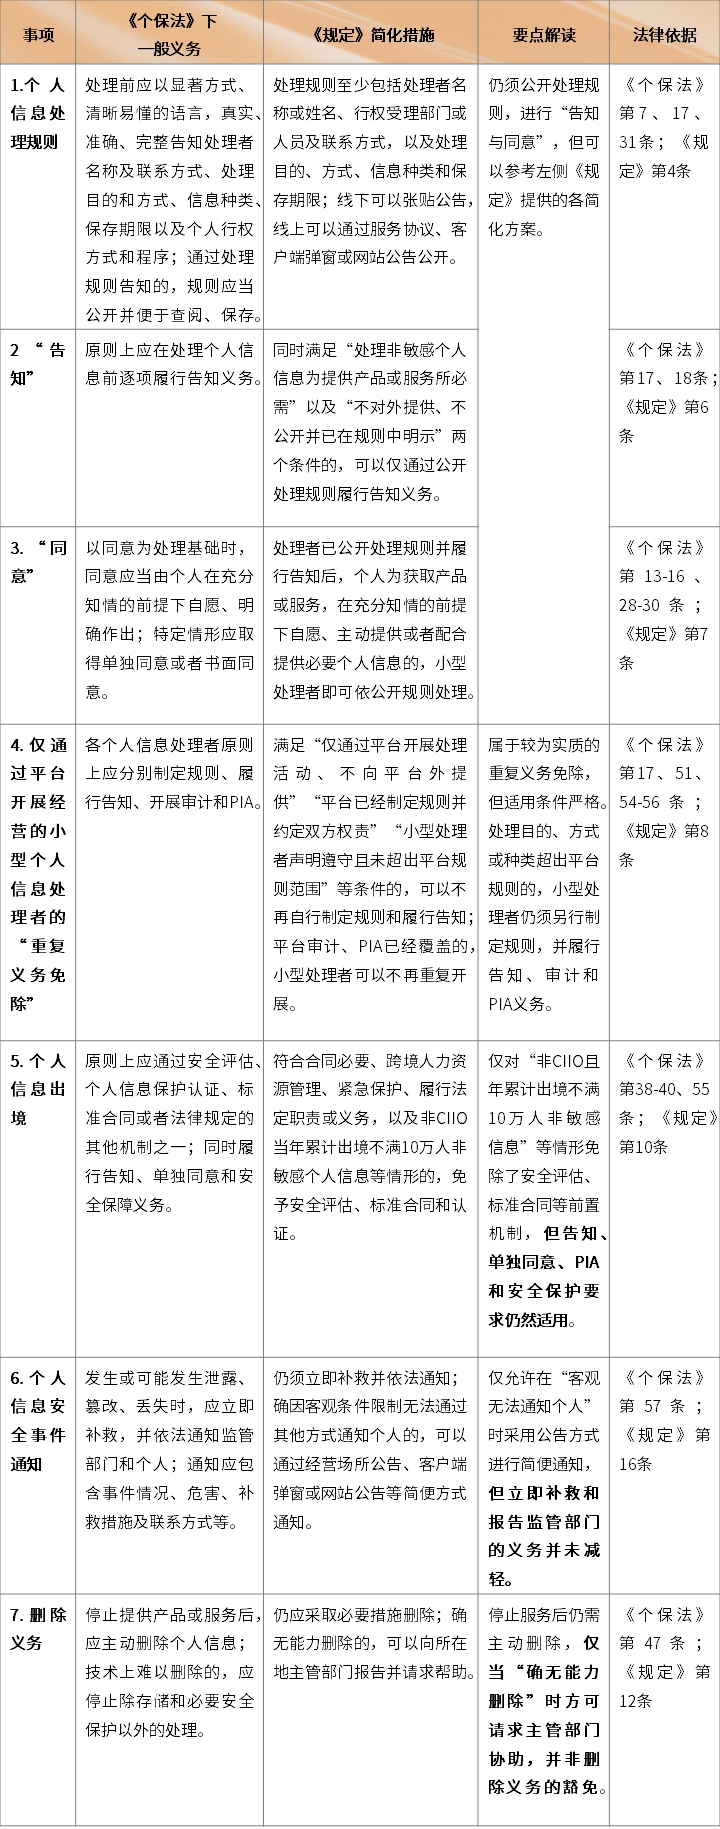
结语
《小型个人信息处理者个人信息保护简化措施规定》的出台,标志着个人信息保护监管从“统一化”的合规义务模式,转向分类分级、宽严相济的精细化治理路径。
对中小微企业而言,《规定》提供了与其规模、能力相匹配的简化合规措施,具有现实的操作指引价值。但需特别提示,合规措施的简化不等于义务的豁免,尤其在涉及敏感个人信息等权益影响较高的处理场景,仍应注意严格遵循《个保法》的一般合规要求。
当前,针对大型个人信息处理者的个人信息保护规定也处于征求意见阶段,未来,个人信息保护格局可能展现分级监管的趋势:小型处理者可获得适度减负;而承载通信、公共服务等基础设施功能的大型平台及关键信息基础设施运营者,则可能面临愈发严格的数据本地化、跨境传输和安全审查要求;其他一般个人信息处理者则仍按照《个保法》要求保持当前合规现状。这一差异化框架的核心价值在于,使有限的监管资源向高风险主体倾斜,同时为中小型企业保留适度的制度弹性,避免其合规成本与实际风险水平严重失衡。在分类分级监管框架下寻求精准治理与有效保护的动态平衡,或将成为今后个人信息保护监管实践的更优解法。
*实习生李亚宸对此文亦有贡献。
Footnotes
1 《小型个人信息处理者个人信息保护简化措施规定》
2 《大型个人信息处理者个人信息保护规定(征求意见稿)》第二条
The content of this article is intended to provide a general guide to the subject matter. Specialist advice should be sought about your specific circumstances.
[View Source]
