- within Privacy topic(s)
- in United States
- with readers working within the Advertising & Public Relations, Media & Information and Retail & Leisure industries
- within Privacy, Environment and Finance and Banking topic(s)
一、引言:数据泄露,企业出海的隐形“地雷”
2022年,一场震惊全球的数据泄露事件将某知名国际网约车公司推上风口浪尖。黑客通过社交工程手段攻破其第三方供应商员工的VPN权限,进而入侵多个内部系统,导致大量员工和司机的姓名、邮箱、位置信息、账户内容等个人数据遭到外泄。事件发生后,美国联邦贸易委员会(FTC)率先发起调查,英国信息专员办公室(ICO)亦迅速跟进。截至2023年底,该公司因未及时上报并妥善处理该事件,已在美国、英国、加拿大、荷兰等多个法域累计受到了超过2亿美元的处罚。
对中国企业而言,该公司的经历发出了一个明确信号:数据泄露不仅是IT部门的问题,而是企业治理和合规体系的整体挑战。尤其是在“走出去”的当下,跨境业务带来地域差异与法律错综,企业可能在一个国家出错,却在多个国家“被追责”。尤其是欧盟《通用数据保护条例》(GDPR)、美国加州《加州隐私权法》(CPRA)、加拿大《个人信息保护和电子文档法案》(PIPEDA)等一系列数据保护法律的相继实施,使数据泄露的“成本”陡增。
本篇文章将从出海企业的合规视角出发,系统梳理数据泄露的应对流程与核心要点,帮助企业在复杂多变的国际环境中,厘清处理路径、规避误区、提升治理能力。
二、数据泄露事件概览与全球合规要求
近年来,全球范围内的数据泄露事件呈现出高发、多样、跨境扩散的复杂趋势。据IBM《2025年数据泄露成本报告》显示,全球企业因单起数据泄露事件平均损失高达444万美元,其中金融、医疗、工业和能源等行业受损尤为严重。1
泄露的发生原因五花八门,远不止于“黑客攻击”。例如,员工误将含有敏感信息的邮件发给了错误收件人,或在公共场所遗失未加密的笔记本电脑;又如,企业委托的第三方服务商安全管理不到位,成为外泄的薄弱环节。更有甚者,由于代码中引入未经加密的API调用、测试环境设置不当、云存储权限配置错误等技术疏漏,往往在毫无征兆的情况下触发连锁反应,导致大规模泄露。例如,某社交平台因第三方代码配置不当,导致大量用户手机号在暗网上流通;另一科技企业则因测试数据库未设访问权限,导致泄露了数百万条个人数据的泄露。
此外,随着AI技术的快速发展,新型数据泄露风险也不断涌现,风险边界变得更加隐蔽且难以控制。以近期备受关注的OpenClaw为例,其推出的Skill商店ClawHub,允许第三方开发者上传各类Skill,用于扩展AI智能体在办公、数据分析、自动化流程等场景中的能力。这种“插件生态”在极大提升效率的同时,也显著放大了安全风险。一方面,部分Skill在运行过程中需要调用企业内部数据(如客户信息、合同文本、内部知识库等),甚至具备访问邮件系统、云盘或业务系统的权限;另一方面,由于Skill来源于第三方,其代码逻辑往往缺乏充分审计与透明性。一旦有恶意开发者在Skill中嵌入隐蔽的数据收集或外传机制,用户的智能体在执行任务时,可能在“无感知”的情况下将敏感数据发送至外部服务器,导致数据泄露事件的发生。
与此同时,监管机构对数据泄露的应对要求也日益清晰且严苛。放眼全球,主要国家和地区普遍设定了四类核心义务:
- 通报监管机构:欧盟GDPR第33条要求控制者在“察觉”数据泄露后72小时内向主管数据保护机构报告;加拿大PIPEDA要求在构成“重大伤害的真实风险”(RROSH)时向联邦隐私专员通报;美国多数州要求在“合理时间”内完成通报,部分州甚至规定不得晚于30天。
- 通知受影响个人:GDPR第34条规定,在高风险情况下,企业需向受影响的个人进行个别通知;英国信息专员办公室(ICO)提出,若泄露可能影响用户的权利或导致名誉、财产、心理损害,则需主动通知;美国各州对于通知时限和形式亦有详尽规定,例如,加州法律规定,在通知成本超过25万美元、受影响人数超过50万人,或企业无法取得充分联系方式的情况下,可以采用“替代通知”,要求企业除通过电子邮件和网站公告外,还须通知全州范围内的主要媒体。纽约州、亚利桑那州等其他州也存在类似规定。
- 采取补救措施:包括及时切断攻击源、修复安全漏洞、限制数据访问、更新认证机制等,同时在因错误发送邮件导致数据泄露的场景中还可能需要要求数据接收方删除相关数据。
- 记录事件过程与结果:GDPR第33条第5款要求企业应保留数据泄露事件的完整记录,便于监管机构核查;英国和加拿大的法律也提出了类似的义务。
三、出海企业常见的应对误区
误区一:待公司完成事件调查后再向监管部门报告
实践中,我们注意到不少公司在数据泄露事件发生后会选择先由IT团队或聘请第三方技术供应商对事件进行内部调查,待彻底弄清楚事件的前因后果后再启动向监管部门的报告程序。通常此类调查往往需要花费一周到一个月。
虽然掌握数据泄露事件的具体情况对于公司决策而言是必不可少,但是这可能会导致公司陷入延迟报告的不利情况。很多国家的法律规定对于数据泄露后向监管部门的通报有明确和紧凑的时限要求。例如,欧盟GDPR第33条规定,数据控制者应当在“知晓”数据泄露事件后的72小时内,向有权的监管机构报告个人数据泄露情况。同时,欧洲数据保护委员会(EDPB)在其指南中指出,当数据控制者“有合理程度的确定性,认为已发生导致个人数据遭泄露的安全事件时”,即可视为其已“知晓”(aware)该事件的发生。2
EDPB承认“知晓”的判断需要结合具体的情况。通常,当公司首次从数据主体或其他来源得知可能已发生数据泄露事件后,其可以进行短暂的初步调查。初步调查的主要目的应为尽快确认(即达到有合理程度的确定性)已然发生了数据泄露;一旦确认后,公司则应当立即报告。例如,若公司收到了用户的投诉,称其收到了一封恶意诈骗的电子邮件,其中包含了用户使用公司服务时相关的个人数据。此时,公司可以先进行短时间的调查,确定内部网络被入侵或被未经授权访问的证据。在初步调查结束后,公司视为“知晓”;然而,如果公司在收到第三方的提示时,第三方直接提供了数据泄露的明确证据,则EDPB认为公司此时已然“知晓”。
GDPR第33条第1款规定,如果企业未在72小时内报告监督部门,则应附上延迟的理由。但是,EDPB认为延迟报告并不是常规做法,通常仅在数据控制者在短时间内发生多次相似的数据泄露事件时会被接受。为了避免繁琐,EDPB允许数据控制者在完成所有调查后可以提交一个“捆绑”式的通知,一次性报告所有相似的数据泄露事件。对于企业情况下,监管部门会对延迟报告进行处罚。例如2021年4月2日,旅行预订网站Booking因在收到数据泄露通知后25天才向属地的数据监管部门报告,被处以475,000欧元罚款。
误区二:凡是泄露,都需要报告和通知
很多国家对于数据泄露事件发生后的监管部门报告义务和个人信息主体通知义务都设置了一定的门槛。
例如,根据欧盟GDPR第33条和第34条的规定,企业只有在“个人数据泄露可能对自然人的权利和自由造成风险时”,才需要报告监管部门;在“可能对自然人的权利和自由造成高风险时”,才需要通知个人信息主体。而加拿大的PIPEDA要求在数据泄露事件对个人造成重大伤害的真实风险(real risk of significant harm,RROSH)时才需要向监管部门(OPC)和个人进行报告。、
实践中,部门地区的监管部门还提供了在线的咨询渠道,企业可以先与监管部门就数据泄露事件进行初步的沟通,了解是否需要进行报告与通知。
误区三:数据泄露涉及多个地区时的报告方式
通常情况下,由于不同国家的规定不同,因此当事件涉及多个国家用户的个人数据时,公司往往需要分别向各个国家的监管部门提交独立的报告。
- 欧盟的一站式监管机制
但欧盟的GDPR第56条确立了一项重要的例外,即在个人数据的处理涉及多个欧盟成员国时,由“主要监管机构(Lead Supervisory Authority)”进行“一站式监管(one-stop shop)”的机制。在此机制下,公司不必费力地向多个成员国分别报告,而是可以仅向主要监管机构报告。
但是,公司需要格外注意自己是否有资格适用“一站式监管”的机制。根据EDPB于2024年2月发布的指南,仅当有证据证明公司在欧盟内设立有主体,且该主体对个人数据处理的目的、方式等有权做出决策并有权实施该等决策时,才能适用“一站式监管机制”。3这意味着,如果中国企业在欧盟境内仅设立了一个不参与具体个人数据处理的欧盟代表机构时,公司不能适用一站式监管。
- 联邦制国家的报告要求
此外,当数据泄漏事件发生在一些联邦制国家时,公司不仅需要关注国家层面的要求,还需要注意各州的法律规定。例如,
- 美国:美国50个州均制定了适用于本州的数据泄露通知要求,虽然均要求在发生数据泄露事件后,公司应将及时履行报告和通知义务,但是对于报告和通知的门槛和方式要求差异较大。
- 加拿大:境外企业除了要遵守联邦层面的PIPEDA外,还要遵守阿尔伯塔省、魁北克省或不列颠哥伦比亚省的省级特殊规定。例如,在数据泄露方面,阿尔伯塔省和魁北克省的标准有细微的差异。
- 德国:德国设立了一套从联邦到州、从一般领域到特殊领域的数据监管机构体系,分别对不同领域的数据处理活动负责。其中,联邦监管机构(BfDI)仅监管德国联邦政府所有公共机构、某些社会保障机构、电信和邮政服务企业。而负责监督管理私营企业的机构则是各州的监管机构。因此泄露报告需要具体到准确的州级监管机构。
四、数据泄露应对的五步流程
在数据泄露事件发生后,企业往往面临“时间紧、信息碎、责任重”的多重压力。若无明确的应对机制,将极易陷入“技术忙修复、法务未介入、管理层不知所措”的混乱状态。因此,建立一套清晰、可执行、可追责的流程,是每家出海企业的合规必修课。
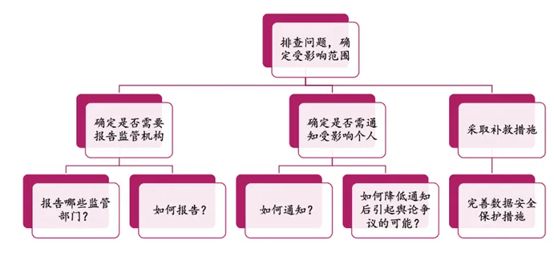
- 事件识别与初步评估
第一时间识别风险,是降低损失的起点。企业应建立统一的内部上报机制,确保所有员工、技术供应商、客户都能迅速反馈可疑事件。收到提示后,应由IT、安全、法务组成的应急小组立即启动初步调查。
调查目标应聚焦于三点:
- 是否确已发生数据泄露;
- 是否涉及个人数据;
- 初步影响范围。
此阶段不求详尽,还原全貌不是目的,确认“是否构成泄露”和“是否触发通知和报告义务”才是关键。
- 判断是否需要通报监管机构
公司需要依据事件涉及的个人所在国家或地区的法律判断是否达到了通报监管机构的标准。通报义务的触发标准在不同法域有细微差异,例如:
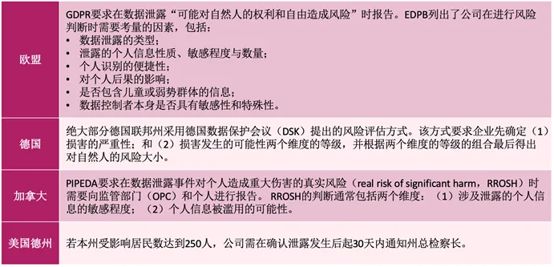
因此,我们建议企业在跨境处理个人数据时,应建立“通报义务清单”,明确各法域的风险标准、报告对象及路径。必要时可通过该清单快速完成初步判断,并采取适当的合规策略。
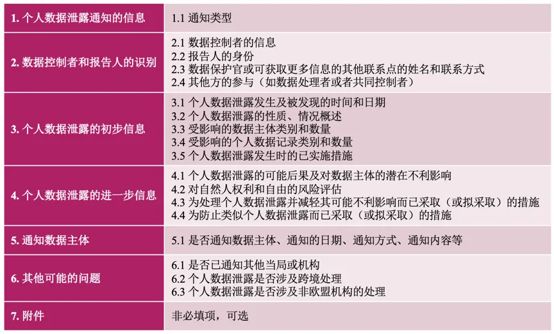
对于应如何具体履行通报义务的问题,部分监管机构提供了相应的指引。例如,2026年6月10日,EDPB宣布通过一份个人数据泄露通知模板,并就该模板公开征求意见,模板中涵盖了以下关键信息字段,以助力企业进行合规提交:
- 判断是否需要通知数据主体
通知数据主体的门槛通常高于向监管部门的报告。GDPR第34条规定只有当泄露事件构成“高风险”时才会触发报告义务。EDPB在指南中提供了部分示例,帮助公司判断何时达到了“高风险”的阈值。4
例如在“直接营销电子邮件发送给收件人,从而使每个收件人能够看到其他收件人的电子邮件地址”的例子中,EDPB认为需要根据涉及的个人数据的范围和类型以及可能后果的严重性,判断是否需要向个人报告。如果没有泄露敏感数据,并且仅泄露少量电子邮件地址,则可能不需要通知受影响的数据主体。
同时,GDPR也提供了三项豁免情形:
- 数据已加密或脱敏,并达到了第三方难以识别的程度;
- 已采取补救措施,高风险已消除。
- 逐一通知工作量过大,企业可采用公告或公共渠道发布等替代方案。
此外,部分司法辖区的监管部门可能会在企业未主动通知时,主动要求其进行补发通知。
- 事件控制与减损措施
在履行报告和通知义务的同时,企业还应立即采取补救性技术措施,以遏制事态进一步恶化,并主动采取一切可能减小风险和损害的手段。
- 在技术层面,企业应快速识别泄露入口和受影响的数据范围,采取措施关闭漏洞、隔离系统、切断异常连接或访问权限,终止已被入侵的账号或设备,防止数据持续泄露。与此同时,应尽可能对泄露数据进行技术修复,例如撤回误传信息、撤销共享链接、移除敏感信息等。如果企业有加密机制,应确认加密状态是否仍然有效;如未加密,可视情采取紧急补救,例如远程清除失控设备中的文件内容。
- 在行为补救层面,企业应结合泄露原因,采取可以切实减小损失的措施。例如,在因邮件误发导致信息泄露的情况下,EDPB建议,企业可向错误收件人明确发出通知,告知其不得使用或扩散所收到的个人数据内容,同时要求其删除邮件及附件。5这类“即时行为补救”虽无法完全阻止信息扩散风险,但在部分情形下可有效降低对数据主体的影响,并成为是否启动通知程序时的重要考量因素。
- 此外,企业还应组织事件响应小组密切协作,形成统一判断与行动路径。若事件涉及多个系统或子公司,应在第一时间明确责任分工、协调处理节奏,避免各自为政或重复响应导致的资源浪费与沟通失序。
- 最后,所有补救与控制行为都应被清晰记录,包括时间点、执行人、技术手段与效果评估,为后续可能涉及的监管沟通、用户说明、法律证明等提供有力支持。
- 记录归档与复盘改进
在合规视角下,数据泄露事件不仅要“处理完”,更要“留下痕”。多数法域要求企业对事件全过程进行完整记录。例如,
- GDPR第33条第5款规定,需记录事件性质、影响、应对措施、通报与否的理由;
- 加拿大的PIPEDA与魁北克省私隐法案:要求保存数据泄露事件的内容、决策过程,以便监管机构评估该组织是否正确适用了RROSH标准,以及是否对构成RROSH的数据泄露履行了报告和通知义务。因此内部记录中可能需要简要解释为什么该组织认为,在该组织未向监管机构和相关个人发出通知的情况下,仍不存在“重大伤害的真实风险”。同时,魁北克省私隐法案还要求公司保存该记录至少5年。
我们建议中国企业可以统一制作标准模板记录表,并设置最长期限保存机制(如以魁北克5年为最高要求)。同时,应在事件平息后,组织内部复盘会议,总结系统脆弱环节、合规盲区、沟通流程等改进方向,并定期更新响应预案与演练机制。
五、结语:从危机到转机
数据泄露事件往往猝不及防,但真正决定企业能否渡过难关的,不是“是否发生”,而是“如何应对”。对于正在走出去的中国企业来说,跨境合规的挑战不仅来自法律义务的差异,更来自应急响应节奏的错位、沟通文化的冲突和公众信任的脆弱。
本文从实践出发,梳理了全球主要国家和地区的数据泄露合规要求,结合出海企业常见的误区,提出了一套具有操作性的五步处置流程。可以看到,数据泄露的应对不仅仅是法务或技术团队的事情,它需要企业在制度建设、跨部门协同、外部沟通、记录管理等方面形成“合规闭环”。
数据泄露,是挑战,但更是一次倒逼组织提升数据治理能力、跨境合规能力和危机处置能力的机会。出海路远,数据为舟,治理为桨。唯有“预案在前,处置有道”,方能在全球数字治理的浪潮中稳稳前行。
注释:
1 参见IBM,https://www.ibm.com/cn-zh/reports/data-breach。
2 EDPB: Guidelines 9/2022 on personal data breach notification under GDPR
3 EDPB, Opinion 04/2024 on the notion of main establishment of a controller in the Union under Article 4(16)(a) GDPR
4 EDPB,Guidelines 9/2022 on personal data breach notification under GDPR
5 EDPB,Guidelines 01/2021 on Examples regarding Data Breach Notification
The content of this article is intended to provide a general guide to the subject matter. Specialist advice should be sought about your specific circumstances.